
国内
2026-10-30 18:33
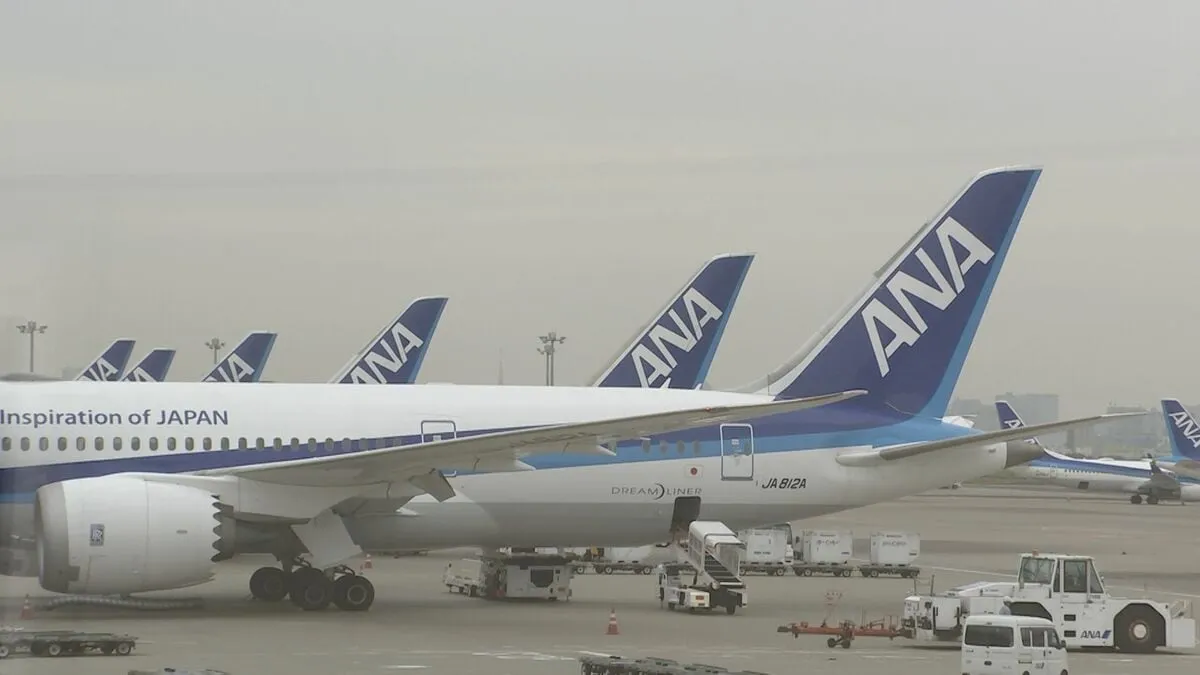
全日空は予約システムを委託する会社が不正アクセスを受け、利用客およそ3万7800人分の個人情報が流出したと発表しました。
全日空はきょう(30日)、利用客およそ3万7800人分の名前や予約番号などが流出したと発表しました。
流出した対象は2023年8月10日から今年9月23日の間に全日空のシステムから航空券の予約をした人の一部で、このうち1700人ほどはパスポート番号や電話番号、国籍なども流出したということです。
全日空によりますと、先月、予約や搭乗手続きなどの旅客サービスシステムを委託するスペインのIT企業「アマデウス」に外部からの不正アクセスがあり、その後、同じくアマデウスのシステムを使う海外の航空会社で個人情報の漏えいが明らかになったことから、全日空がアマデウスに問い合わせたところ、不正アクセスの形跡が確認されたということです。
「アマデウス」のシステムは国内外の多くの航空会社で使われていて、日本航空グループでもおととい(28日)、のべ9万2000人分の個人情報の流出を発表。
また、全日空と共通のシステムを使うスターフライヤー・ソラシドエア・AIRDOでも現在、不正アクセスの影響を受けた人数などの確認を急いでいます。
・10歳若返る?「ジャパニーズウォーキング」…“1日30分”で1万歩歩くよりも効果的 道具いらずで海外で話題【Nスタ解説】
・「インフルにかかる人・かからない人の違いは?」「医師はどう予防?」インフルエンザの疑問を専門家に聞く【ひるおび】
・40代から増加「脳梗塞」の初期症状は?「倒れてからじゃ遅い」早期発見のカギ「BE FAST」とは【ひるおび】
情報提供元:TBS NEWS DIG Powered by JNN


